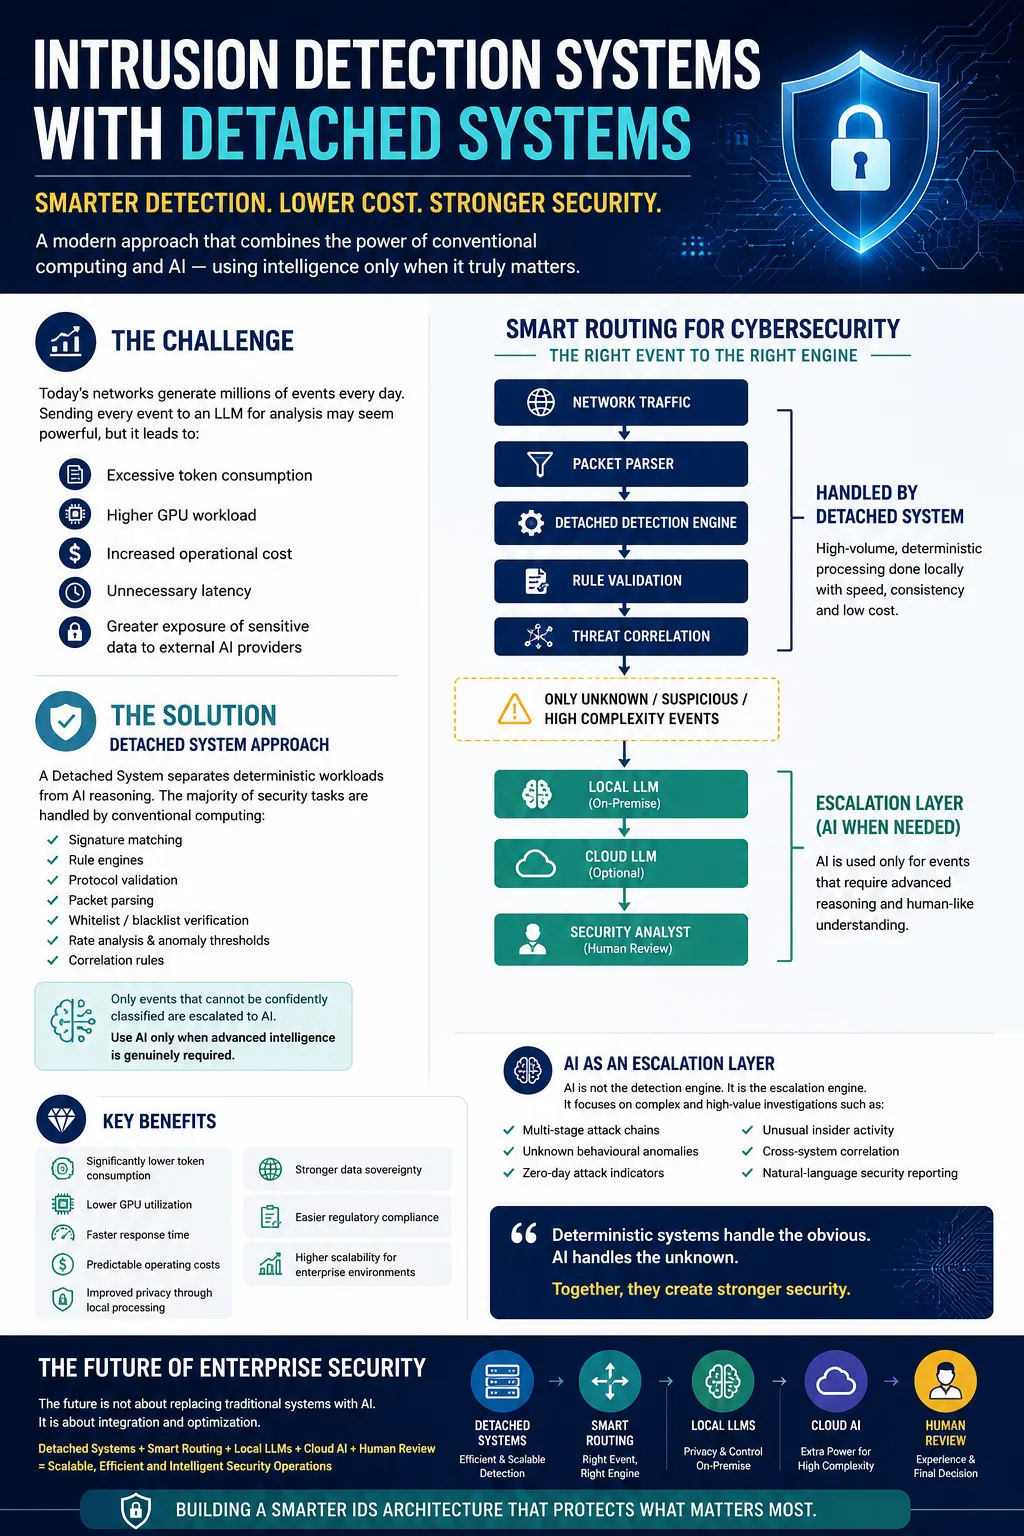
Sebagai pengurus strategi pelanggan di AINNA, saya sering berjumpa dengan pemilik perniagaan 马来西亚 yang risau akan kos dan kompleksiti keselamatan siber. 系统 Pengesanan Pencerobohan tradisional, atau IDS, semakin terbeban dengan jumlah aktiviti rangkaian yang sangat besar dihasilkan oleh persekitaran perusahaan moden. Setiap packet, percubaan log masuk, permintaan API, pertanyaan DNS dan peristiwa aplikasi mungkin memerlukan pemeriksaan.
Apabila penggunaan AI semakin berkembang, ada sistem yang cuba menghantar hampir setiap peristiwa keselamatan terus kepada LLM untuk analisis. Walaupun ini kelihatan canggih, ia sebenarnya mencipta tekanan operasi dan kewangan yang besar untuk PKS: penggunaan token yang berlebihan, beban kerja GPU yang lebih tinggi, kos infrastruktur yang meningkat, masa tindak balas yang lebih perlahan, dan risiko pendedahan data keselamatan sensitif kepada penyedia AI luar. Bagi perniagaan yang sedang membesar, ini bukan sahaja tidak mampan, malah boleh membahayakan kepercayaan pelanggan.
系统 Terpisah menawarkan pendekatan yang lebih cekap dan mesra perniagaan dengan memisahkan beban kerja keselamatan deterministik daripada penaakulan AI. Berbanding bergantung kepada LLM untuk memeriksa setiap peristiwa, majoriti aktiviti rangkaian diproses menggunakan kaedah pengkomputeran konvensional seperti packet parsing, padanan tandatangan, pengesahan protokol, pengesahan senarai putih dan senarai hitam, analisis kadar, ambang anomaly dan peraturan korelasi yang telah ditetapkan. Tugas-tugas ini dapat dilaksanakan dengan pantas, konsisten dan dalam skala besar tanpa inferens AI yang berterusan - sesuatu yang sangat penting untuk operasi harian PKS yang tidak boleh terganggu.
Dalam seni bina ini, 智能路由 menentukan bagaimana setiap peristiwa harus diproses. Trafik normal dan yang dapat dikenal pasti dengan jelas kekal dalam 系统 Terpisah, manakala peristiwa yang mencurigakan, tidak diketahui atau sangat kompleks dinaikkan kepada LLM tempatan, AI berasaskan awan atau penganalisis keselamatan manusia. Ini memastikan AI canggih digunakan hanya apabila kecerdasan canggih benar-benar diperlukan, sambil menjawab soalan yang selalu ditanya pelanggan kami: "Bagaimana saya boleh mendapat perlindungan canggih tanpa membayar untuk setiap peringatan?"
Keunggulan utama pendekatan ini ialah AI menjadi lapisan eskalasi, bukan enjin pengesanan utama. 系统 Terpisah mengendalikan pengesanan berulang, deterministik dan berjumlah tinggi, manakala AI menumpukan pada kes kompleks seperti serangan berbilang peringkat, corak tingkah laku yang luar biasa, petunjuk zero-day yang berpotensi, ancaman insider, korelasi merentas sistem dan laporan keselamatan dalam bahasa semula jadi. Bagi pelanggan AINNA, ini bermaksud pasukan keselamatan mereka mendapat bantuan yang betul pada masa yang betul, tanpa dibanjiri dengan notifikasi yang tidak relevan.
Dengan menggabungkan IDS dengan 系统 Terpisah, organisasi dapat mengurangkan penggunaan token, menurunkan permintaan GPU, meningkatkan masa tindak balas dan mengekalkan kos operasi yang lebih boleh diramal. 数据 keselamatan sensitif juga boleh kekal dalam infrastruktur tempatan yang terkawal, mengukuhkan privasi, keselamatan siber, pematuhan peraturan dan kedaulatan data - aspek yang amat penting untuk perniagaan 马来西亚 yang mematuhi undang-undang tempatan dan memegang amanah pelanggan.
Masa depan keselamatan perusahaan bukanlah berdasarkan penggantian sistem keselamatan siber konvensional dengan AI. Sebaliknya, ia melibatkan integrasi 系统 Terpisah, 智能路由, LLM tempatan, AI awan dan semakan manusia ke dalam seni bina keselamatan yang terkoordinasi. Di AINNA, kami percaya pendekatan ini membolehkan PKS 马来西亚 meningkatkan skala operasi keselamatan mereka dengan cekap, sambil menggunakan AI hanya di mana ia memberikan nilai operasi yang nyata dan boleh diukur - kerana pada akhirnya, teknologi mestilah menjadi enabler, bukan beban, untuk perniagaan anda.














Ruang pembaca
Apa pendapat anda?
Komen baharu dihantar untuk semakan terlebih dahulu. 名称 dan email diperlukan, tetapi email tidak dipaparkan kepada pembaca.
我会把semakin terbeban dengan jumlah aktiviti这一段分享给需要了解技术的同事。
文章把permintaan API, pertanyaan DNS dan和日常运营联系起来,这一点很有帮助。 值得继续研宄。
我对majoriti aktiviti rangkaian diproses还有问题,但文章已经提供了很好的起点。
收藏了,主要是为了kos infrastruktur yang meningkat, masa。
我喜欢文章对dan risiko pendedahan data keselamatan保持务实的态度。 这个部分我还需要再想一下。
如果可以继续说明ini bukan sahaja tidak mampan的真实案例,我会想继续阅读。
关于ada sistem yang cuba menghantar的实际落地部分最吸引我。
如果有更多sebagai pengurus strategi pelanggan di的数据和结果会更完整。
看第二遍才注意到saya sering berjumpa dengan pemilik的细节。 值得继续研宄。
Walaupun ini kelihatan canggih, ia这个说法我要拿回去跟同事讨论。
文章对malah boleh membahayakan kepercayaan的结论比较平衡,不只是强调好处。
这篇文章把系统 pengesanan pencerobohan tradisional, atau讲得比一般的AI介绍更具体。 这个部分我还需要再想一下。
关于setiap packet, percubaan log masuk的风险和限制还可以再展开,不过基础说明已经很好。
总结部分让berbanding bergantung kepada LLM untuk的重点更加清楚。
难得有人把penggunaan token yang berlebihan, beban讲得这么直白。
这篇内容让我更容易理解为什么bagi perniagaan yang sedang membesar值得关注。