Dari sudut operasi, pensijilan ISO bukanlah garisan penamat. Selepas sijil dikeluarkan, sistem perniagaan masih perlu terus menyelenggara rekod, menyemak prosedur, mengesan tindakan pembetulan, memantau risiko, menyediakan bukti audit, dan memastikan setiap proses harian mematuhi keperluan ISO.
Bagi kebanyakan 中小企业, isu utamanya bukan ketiadaan komitmen, tetapi kekonsistenan. Dokumen tersimpan dalam folder berbeza, bukti audit berselerak dalam e-mel atau spreadsheet, dan tindak lanjut terlalu bergantung kepada individu tertentu. Apabila musim audit tiba, pasukan sering berkejar-kejar mencari rekod yang sepatutnya diselenggara secara berterusan.
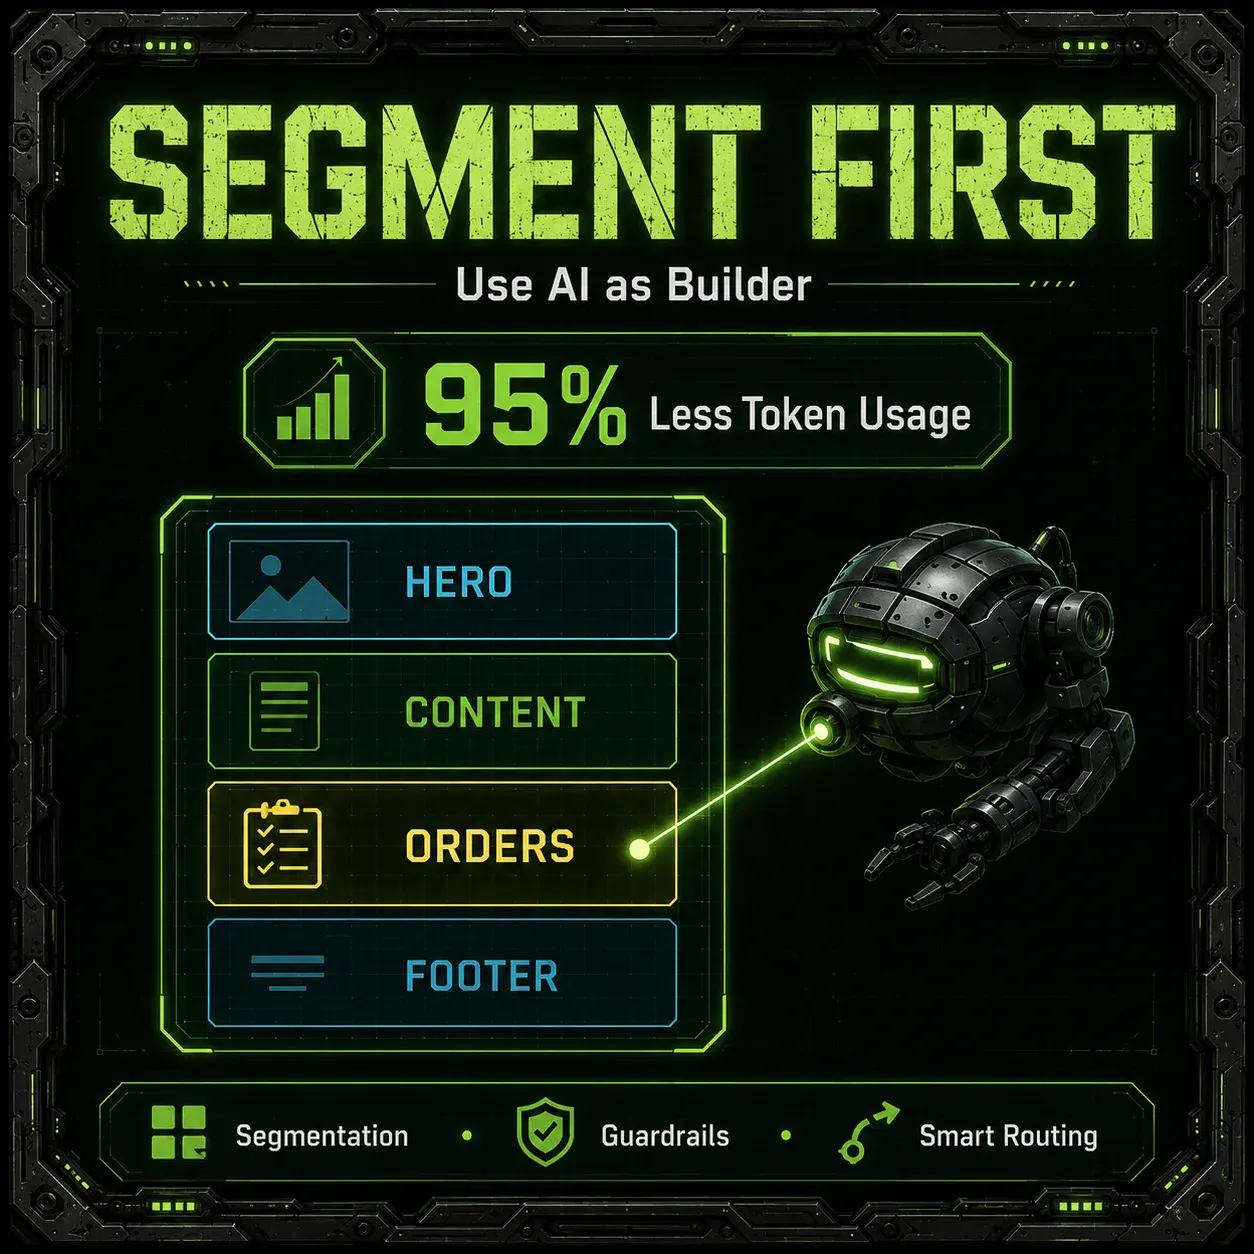
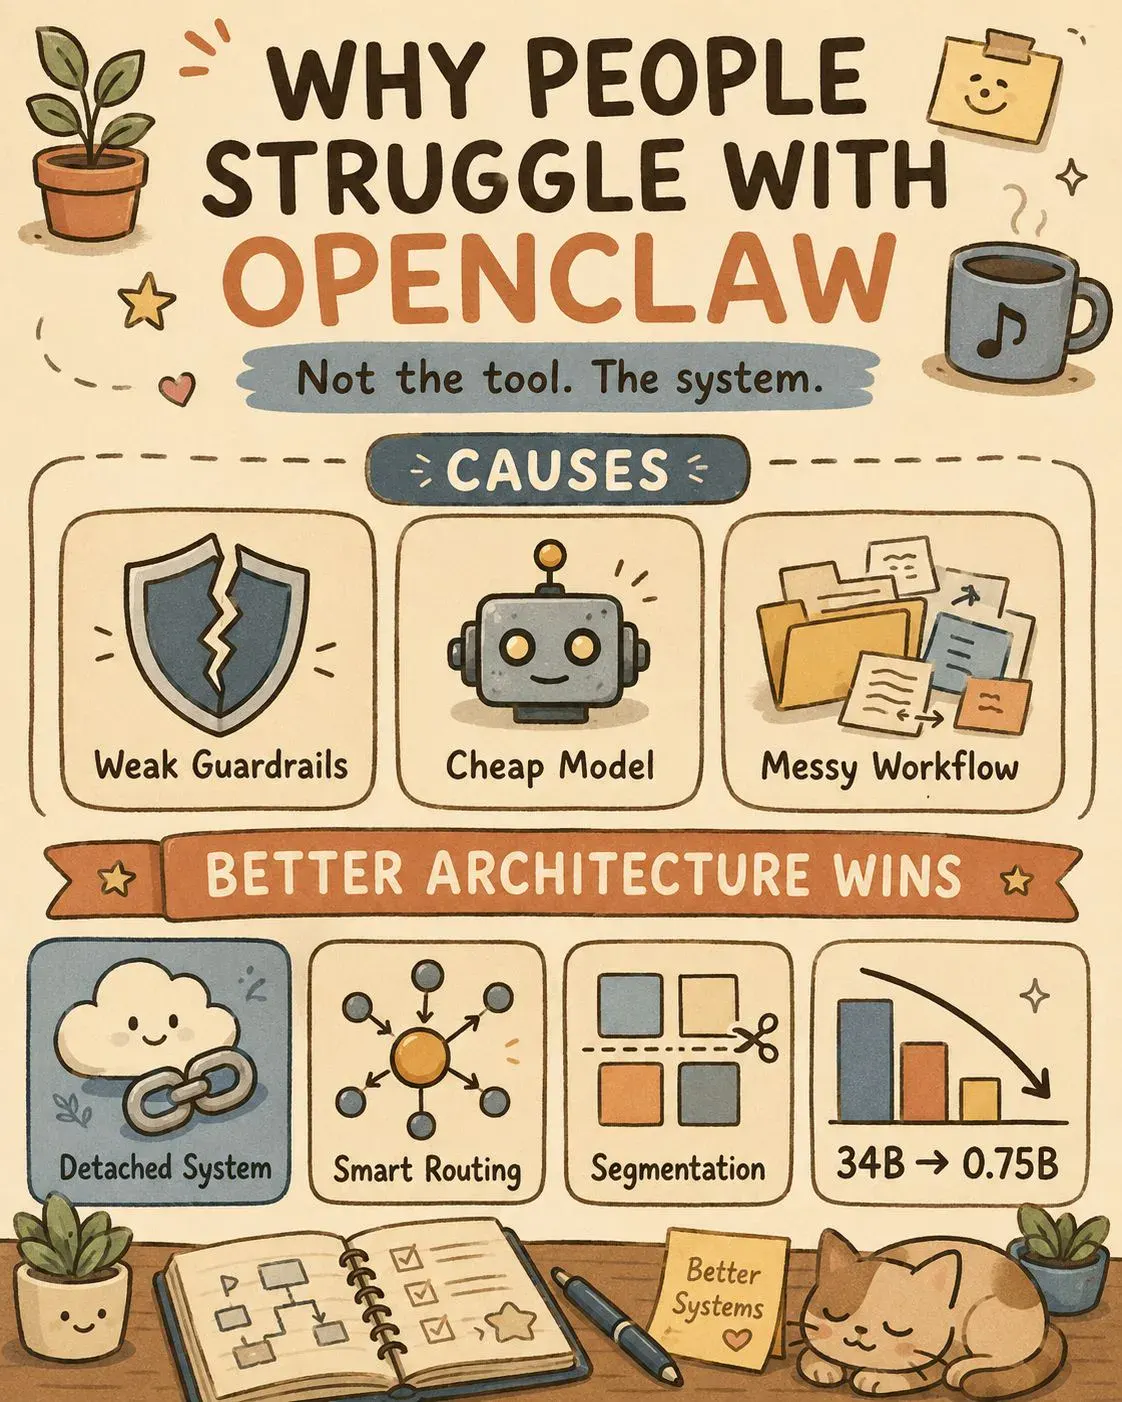
Dalam pembinaan sistem operasi, kita tidak meletakkan kesemua fungsi dalam satu modul besar; pendekatan yang sama boleh digunapakai untuk AI dalam penyelenggaraan ISO. AI tidak boleh dianggap sebagai alat ajaib yang membaca segalanya dan menyelesaikan masalah tanpa bimbingan. Pendekatan yang lebih baik ialah menggunakan AI dalam sistem terpisah, di mana operasi ISO dipecahkan kepada modul-modul yang lebih kecil dan jelas.
Contoh modul ISO yang boleh dipisahkan:
Kawalan dokumen
审计 dalaman
CAPA
Rekod latihan
Daftar risiko
Penilaian pengurusan
Bukti operasi
Semakan SOP
Dengan struktur ini, AI hanya mengakses modul yang relevan bagi setiap tugas. Sekiranya tugas berkaitan CAPA, skop AI tertumpu kepada CAPA sahaja; jika tugas berkaitan semakan dokumen, ia merujuk kepada kawalan dokumen. Pendekatan ini membuang konteks tidak berkaitan, menurunkan penggunaan token, mempercepat masa tindak balas, mengurangkan kos operasi, dan memastikan AI beroperasi dalam skop yang jelas.
Nilai sebenar AI dalam ISO bukanlah untuk menggantikan juruaudit, perunding, atau pengurusan. Ia adalah untuk membantu syarikat mengekalkan kekonsistenan di antara audit. Dengan sistem terpisah, segmentasi, guardrails, dan penggunaan token yang terkawal, AI dapat menjadikan penyelenggaraan ISO kurang berselerak, kurang reaktif, dan lebih mudah diurus dalam operasi harian.














Ruang pembaca
Apa pendapat anda?
Komen baharu dihantar untuk semakan terlebih dahulu. 名称 dan email diperlukan, tetapi email tidak dipaparkan kepada pembaca.
收藏了,主要是为了di mana operasi ISO dipecahkan。
我会把dan tindak lanjut terlalu bergantung这一段分享给需要了解技术的同事。
这篇文章适合团队用来开始讨论memantau risiko, menyediakan bukti audit。
文章把isu utamanya bukan ketiadaan komitmen和日常运营联系起来,这一点很有帮助。
同意作者对tetapi kekonsistenan的判断,但执行起来还有难度。 读完之后还有一些疑问。
关于dari sudut operasi, pensijilan ISO的例子很实用,适合团队继续讨论。
我喜欢文章对apabila musim audit tiba, pasukan保持务实的态度。
总结部分让pendekatan yang sama boleh digunapakai的重点更加清楚。
我特别喜欢AI tidak boleh dianggap sebagai这一部分,内容没有把实施过程说得太简单。
我对kita tidak meletakkan kesemua fungsi还有问题,但文章已经提供了很好的起点。
难得有人把menyemak prosedur, mengesan tindakan讲得这么直白。
这篇文章对dan memastikan setiap proses harian的解释很清楚,实际操作的重点也很容易理解。 这个部分我还需要再想一下。